


آپ کے اکاؤنٹس ایک دوسرے سے کیوں جڑ جاتے ہیں: وہ سگنلز جنہیں زیادہ تر سیٹ اپ نظرانداز کر دیتے ہیں
اکاؤنٹس کے درمیان تعلق عموماً کسی واضح غلطی سے نہیں بلکہ ایک چھوٹے تکنیکی میچ سے شروع ہوتا ہے۔ دو پروفائلز براؤزر کی ایک تفصیل شیئر کرتے ہیں، ایک اینٹی فراڈ سسٹم انہیں آپس میں جوڑ دیتا ہے، اور کئی اکاؤنٹس ایک ساتھ جانچ یا پابندی کی زد میں آ سکتے ہیں۔ آپریٹر شاید پہلے ہی ہر اکاؤنٹ کے لیے مختلف کریڈنشلز اور الگ پراکسی استعمال کر رہا ہو۔ لیکن یہ اوورلیپ کسی اور سگنل سے بھی آ سکتا ہے۔
یہ مضمون انہی بلائنڈ اسپاٹس پر توجہ دیتا ہے: وہ سگنلز جو پروفائلز کو باہم جوڑ سکتے ہیں، ایک عام براؤزر کی حدود، اور Afina جیسے اینٹی ڈیٹیکٹ براؤزر کے ذریعے پروفائل ڈیٹا اور کنفیگریشنز کو الگ رکھنے کا طریقہ۔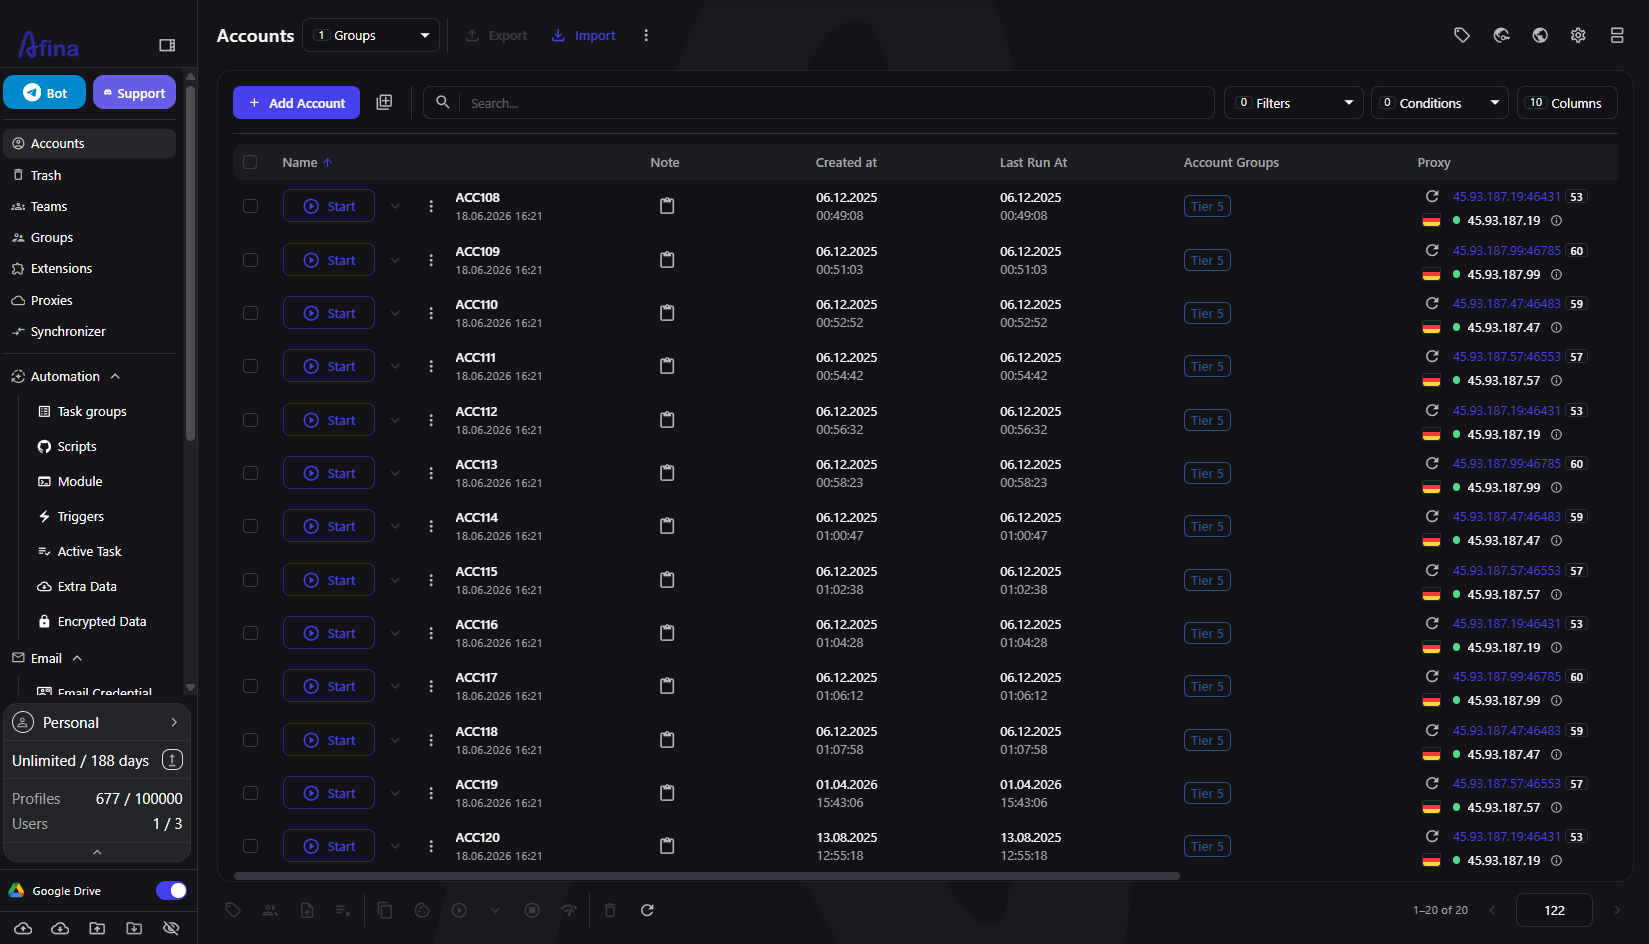
الگ اکاؤنٹس کا فریب
صاف لاگ اِن اور منفرد IP کافی لگ سکتے ہیں۔ لیکن ایسا نہیں ہے۔ براؤزر ہر وزٹ کی گئی ویب سائٹ کو کئی پیرامیٹرز دکھاتا ہے، اور ان میں سے کچھ لاگ آؤٹ، کوکیز صاف کرنے یا پراکسی بدلنے کے بعد بھی نہیں بدلتے۔
User-Agent آپریٹنگ سسٹم اور براؤزر ورژن کی اطلاع دیتا ہے۔ Canvas، WebGL اور آڈیو ٹیسٹ اس بات کی پیمائش کرتے ہیں کہ ڈیوائس مواد کو کیسے رینڈر کرتی ہے۔ اسکرین سائز، انسٹال شدہ فونٹس، CPU کورز کی تعداد، ڈیوائس میموری، ٹائم زون اور زبان کے ہیڈرز مزید تفصیل شامل کرتے ہیں۔ یہ سب مل کر ایک فنگرپرنٹ بناتے ہیں جو اتنا مستحکم رہ سکتا ہے کہ سرگرمی کو ایک ہی ڈیوائس سے جوڑ دے۔
جب دس اکاؤنٹس ایک ہی عام براؤزر ماحول سے چلتے ہیں تو پروکسی اور پاس ورڈ مختلف ہونے کے باوجود وہ ایک ہی فنگرپرنٹ شیئر کر سکتے ہیں۔ اینٹی فراڈ سسٹمز اس دہرائی گئی ڈیوائس سگنیچر کو ایک تعلقی سگنل کے طور پر استعمال کر سکتے ہیں۔ فنگرپرنٹنگ اور آٹومیشن کے جدید ٹولز کیسے کام کرتے ہیں، اس کی مزید جامع جھلک کے لیے Afina کی 2026 اینٹی ڈیٹیکٹ براؤزر موازنہ دیکھیں۔
وہ سگنلز جنہیں آپریٹرز کم سمجھتے ہیں
چند بار بار آنے والے سگنلز بچنے کے قابل زیادہ تر اوورلیپ پیدا کرتے ہیں۔ ہر ایک کو الگ سے منظم کیا جا سکتا ہے۔
فنگرپرنٹ خود، جب ہر پروفائل ایک ہی فزیکل ڈیوائس استعمال کرنے کی وجہ سے Canvas اور WebGL کو ایک ہی طرح رینڈر کرتا ہے
WebRTC، جو ایک الگ نیٹ ورک راستے کے ذریعے پراکسی کے پیچھے اصل IP ظاہر کر سکتا ہے
ٹائم زون اور زبان کے ہیڈرز جو ہوست مشین کی سیٹنگز پر برقرار رہتے ہیں جبکہ پراکسی کسی اور علاقے کی طرف اشارہ کرتا ہے
مشترکہ کوکیز اور کیش، جہاں سیشن ڈیٹا ان پروفائلز کے درمیان منتقل ہو جاتا ہے جنہیں الگ رہنا چاہیے
دہرائی گئی ڈیوائس ویلیوز، جیسے غیر متعلقہ پروفائلز میں ایک جیسا اسکرین سائز اور ہارڈویئر پیرامیٹرز
مسئلہ غلط جگہ پر تسلسل کا ہے۔ جائز ڈیوائسز صارفین کے درمیان مختلف ہوتی ہیں مگر سیشنز کے دوران کافی حد تک مستحکم رہتی ہیں۔ کمزور ملٹی اکاؤنٹ سیٹ اپ اس کے الٹ کام کر سکتا ہے: پروفائلز ایک دوسرے سے بہت ملتے جلتے نظر آتے ہیں جبکہ انفرادی کنفیگریشنز غیر متوقع طور پر بدلتی رہتی ہیں۔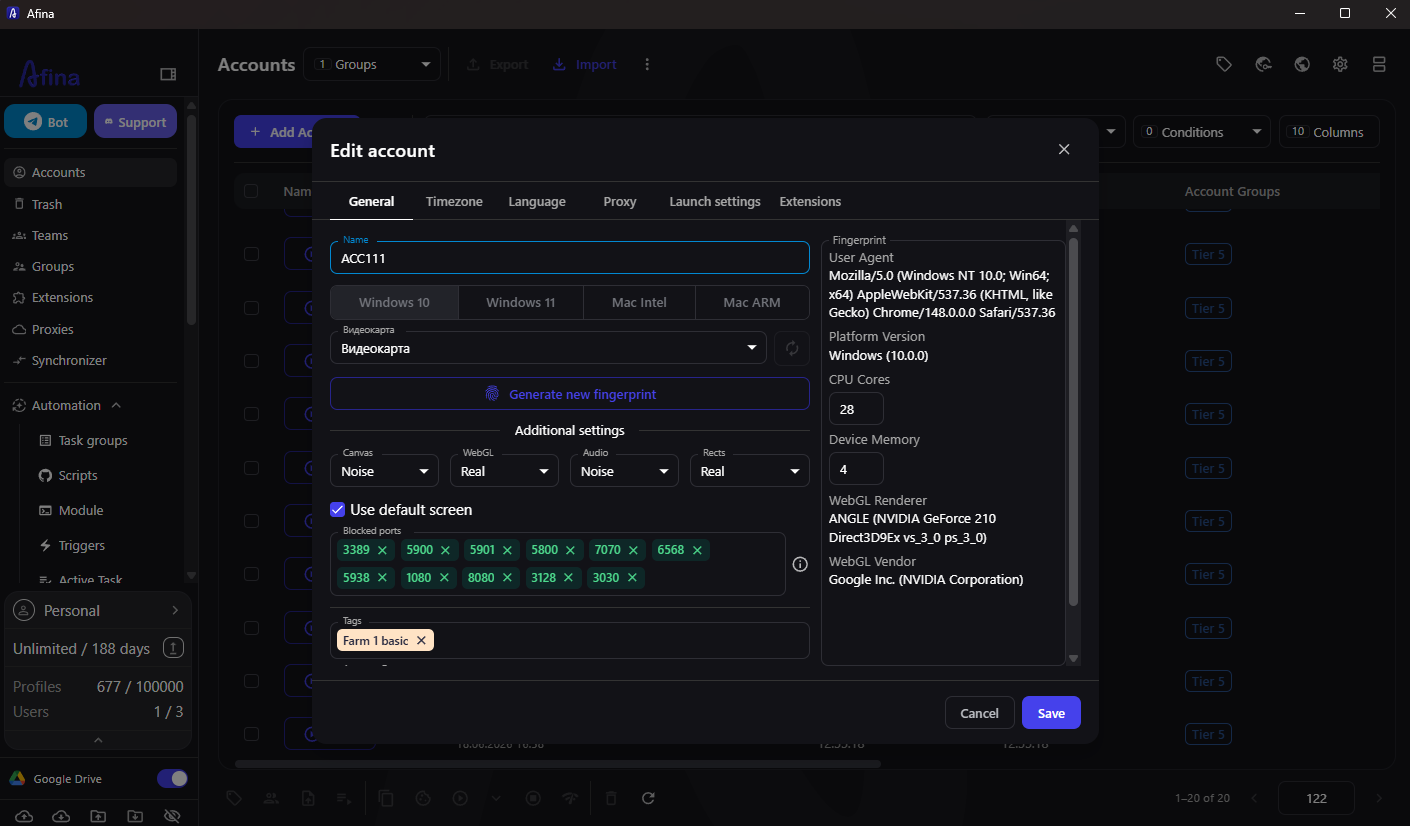
عام براؤزر یہ مسئلہ کیوں حل نہیں کر سکتا
پہلا ردِعمل عموماً موجودہ براؤزر کو پیچ کرنے کا ہوتا ہے: ایک ایکسٹینشن لگانا، ایک ویلیو بدلنا اور سیشنز کے درمیان کوکیز صاف کرنا۔ یہ اقدامات دوسرے فنگرپرنٹ اور اسٹوریج سگنلز کو جوں کا توں چھوڑ دیتے ہیں۔
User-Agent بدلنے سے Canvas یا WebGL کا آؤٹ پٹ خود بخود نہیں بدلتا۔ پراکسی اس بات کی ضمانت نہیں دیتا کہ WebRTC وہی راستہ اختیار کرے گا۔ کوکیز صاف کرنے کے بعد بھی کیش یا localStorage کا ڈیٹا باقی رہ سکتا ہے۔ جزوی طور پر بدلی ہوئی کنفیگریشنز میں تضاد بھی ہو سکتے ہیں، جیسے دعویٰ کیا گیا آپریٹنگ سسٹم براؤزر کے رینڈرنگ رویے سے میل نہ کھائے۔ یہ عدم مطابقت خود ایک ڈٹیکشن سگنل بن سکتی ہے۔
عام براؤزر ایک ہی یوزر ماحول کے لیے مشترکہ اسٹیٹ برقرار رکھتا ہے۔ اسے بیس غیر متعلقہ پروفائل ماحولوں کو الگ کرنے کے لیے نہیں بنایا گیا تھا۔
Afina ہر شناخت کو کیسے الگ رکھتا ہے
Pay2.House اپنے ان کلائنٹس کو Afina Browser کی سفارش کرتا ہے جو متعدد اکاؤنٹس کے ساتھ کام کرتے ہیں، کیونکہ یہ حل پروفائل سطح پر آئسولیشن کو سنبھالتا ہے۔ ہر اکاؤنٹ اپنی کوکیز، localStorage، کیش اور نیٹ ورک پیرامیٹرز کے ساتھ ایک الگ ماحول میں چلتا ہے، اور ایک ساتھ کئی پروفائل کھلے ہونے کے باوجود پروفائل اسٹیٹ کو جدا رکھتا ہے۔
ہر پروفائل کا فنگرپرنٹ حقیقی ڈیوائس کنفیگریشنز سے ملنے والے درست کمبینیشنز استعمال کرتا ہے، نہ کہ بے ربط رینڈم ویلیوز۔ اس سے رپورٹ شدہ پلیٹ فارم اور ہارڈویئر پیرامیٹرز کے درمیان واضح تضادات کم ہوتے ہیں۔ دستیاب کنٹرولز میں شامل ہیں:
OS اور User-Agent ویلیوز جو رپورٹ شدہ پلیٹ فارم کی وضاحت کرتی ہیں
Canvas، WebGL، Audio اور Rects سیٹنگز جو فنگرپرنٹ آؤٹ پٹ کو متاثر کرتی ہیں
اسکرین سائز
CPU کورز اور ڈیوائس میموری
Timezone from IP اور Languages from IP، جو ان سیٹنگز کو پراکسی لوکیشن کے مطابق کرتے ہیں
ہارڈویئر فنگرپرنٹ میں شامل جنریٹ کیے گئے فونٹس
Generate new fingerprint ایکشن پروفائل کے ہارڈویئر پیرامیٹرز کو ریفریش کرتا ہے۔ محفوظ کرنے کے بعد، کنفیگریشن سیشنز کے درمیان مستحکم رہتی ہے جب تک اسے دوبارہ تبدیل نہ کیا جائے۔
نیٹ ورک لیکس بند کرنا
پروفائل کی consistency نیٹ ورک سیٹنگز پر بھی منحصر ہے۔ Afina انہیں اکاؤنٹ پروفائل کے اندر منظم کرتا ہے۔
Afina HTTP، HTTPS اور SOCKS5 کنکشنز کو residential، mobile یا datacenter پراکسیز کے ساتھ سپورٹ کرتا ہے۔ جب SOCKS5 پراکسی میں مؤثر UDP سپورٹ موجود ہو تو WebRTC، QUIC/HTTP3 اور WebTransport خود بخود اسی راستے کو استعمال کرتے ہیں۔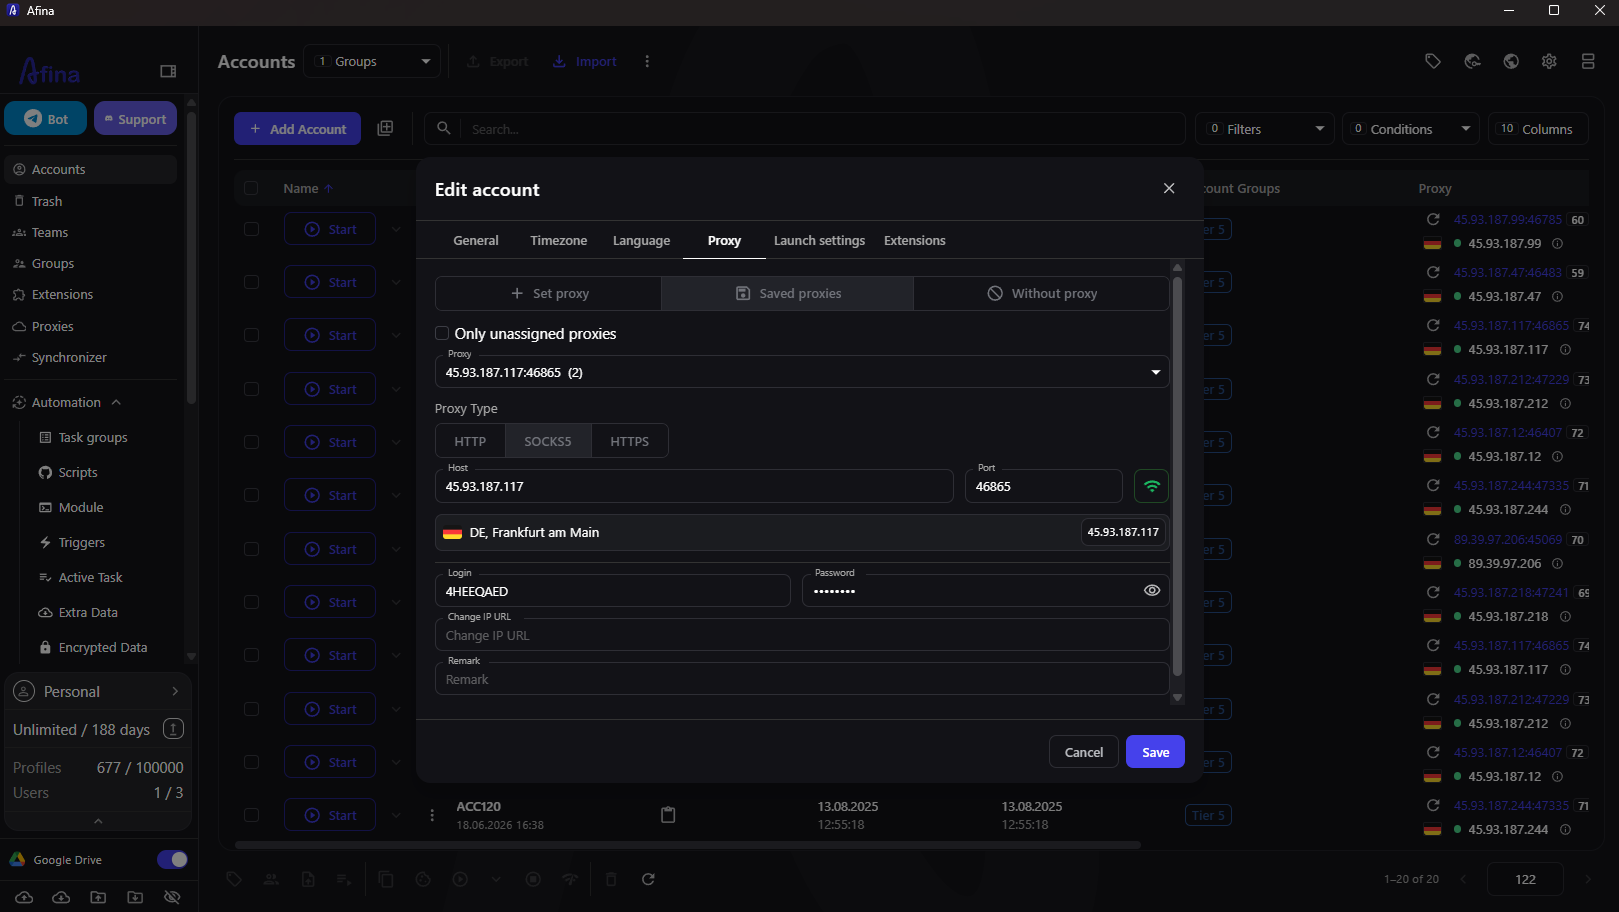
Residential پراکسیز میں اکثر محدود UDP سپورٹ ہوتی ہے، جس سے QUIC کنکشن ناکام یا WebRTC لیکس ہو سکتی ہیں۔ اس صورتحال میں Afina Core Settings میں Disable WebRTC RTCPeerConnection کو روک دیتا ہے اور WebRTC کو host IP ظاہر کرنے سے بچاتا ہے۔ یہ سیٹنگ مرکزی طور پر منظم ہوتی ہے، الگ ایکسٹینشنز کے ذریعے نہیں۔
کنٹرول کھوئے بغیر اسکیل کرنا
دو پروفائلز کے درمیان پراکسی mismatch آسانی سے نظر آ جاتا ہے، لیکن 100 کے pool میں یہ بہت آسانی سے چھپ سکتا ہے۔ Afina pool کے بڑھنے کے ساتھ وہی isolation model استعمال کرتا ہے اور بار بار ہونے والے کام کو منظم کرنے کے لیے tools شامل کرتا ہے۔
پروفائلز کو Tags اور Account Groups کے ذریعے منظم کیا جا سکتا ہے۔ معمول کے actions visual canvas پر بنائے گئے scripts کے ذریعے چل سکتے ہیں، جو RPA automation blocks کو ایک workflow میں جوڑتے ہیں۔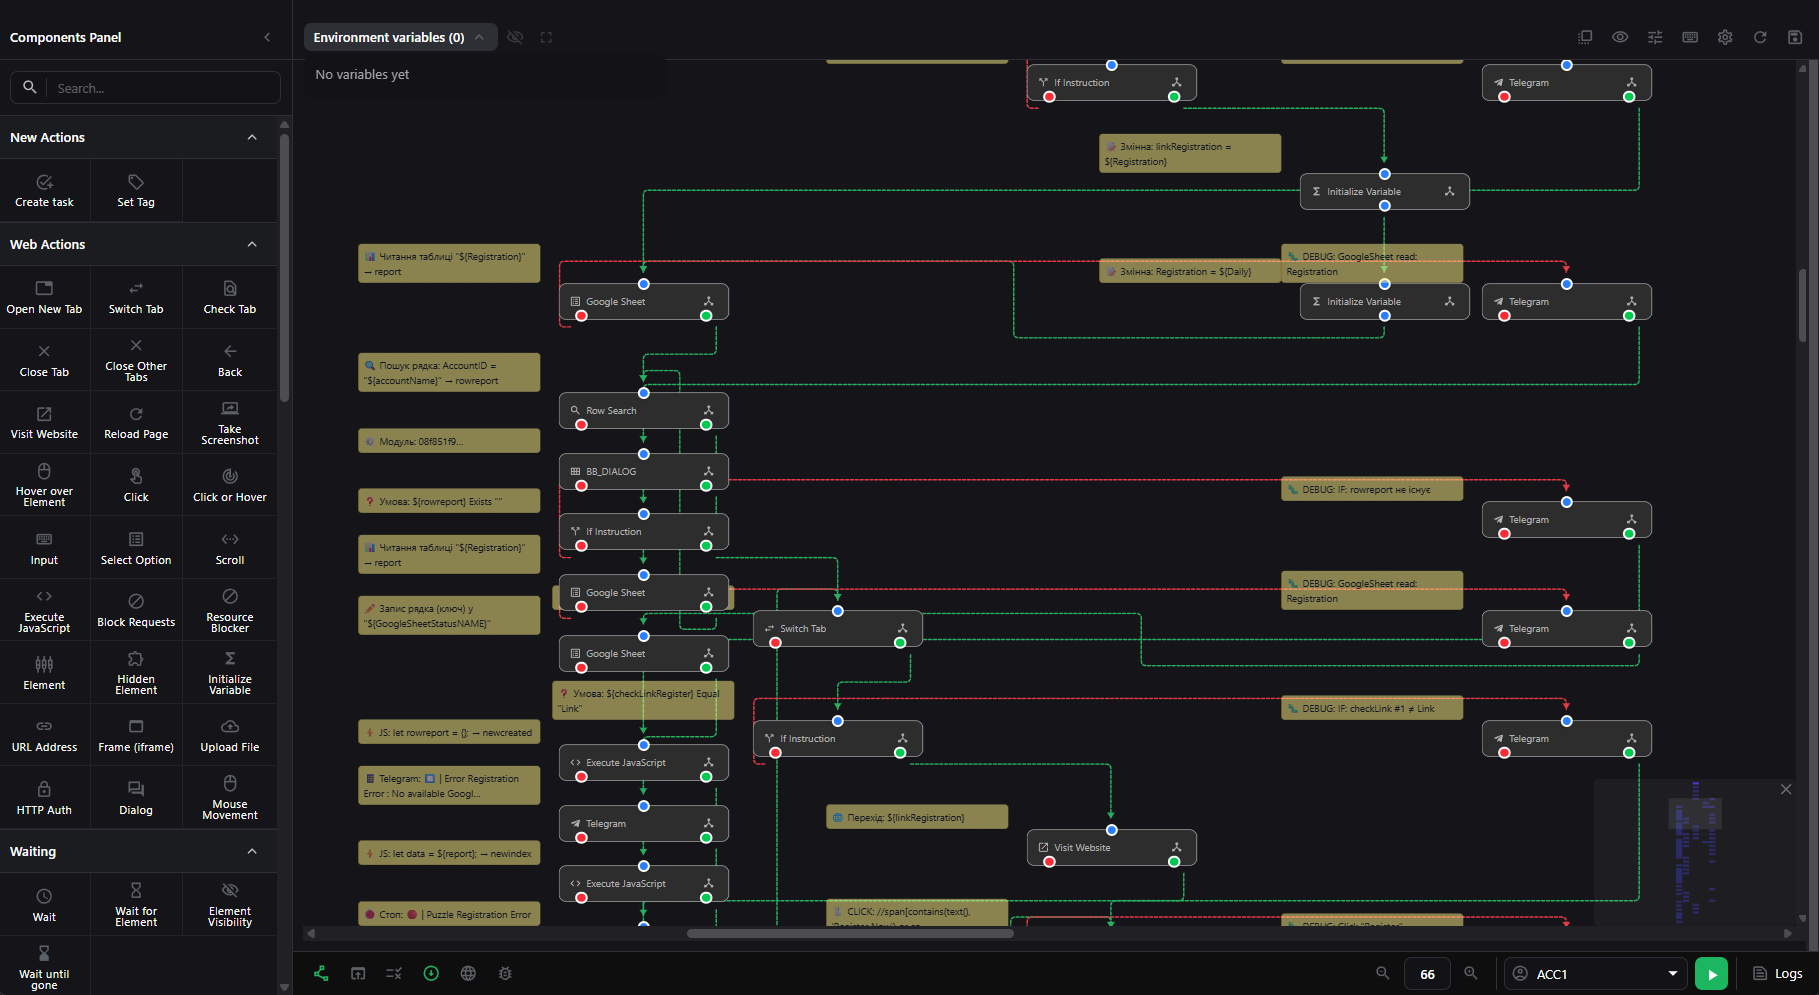
Task groups time windows، repetition rules، task timeouts اور parallel execution limits فراہم کرتے ہیں۔ یہ controls operators کو runs کو شیڈول کے مطابق تقسیم کرنے دیتے ہیں، بجائے اس کے کہ تمام sessions ایک ساتھ شروع کیے جائیں۔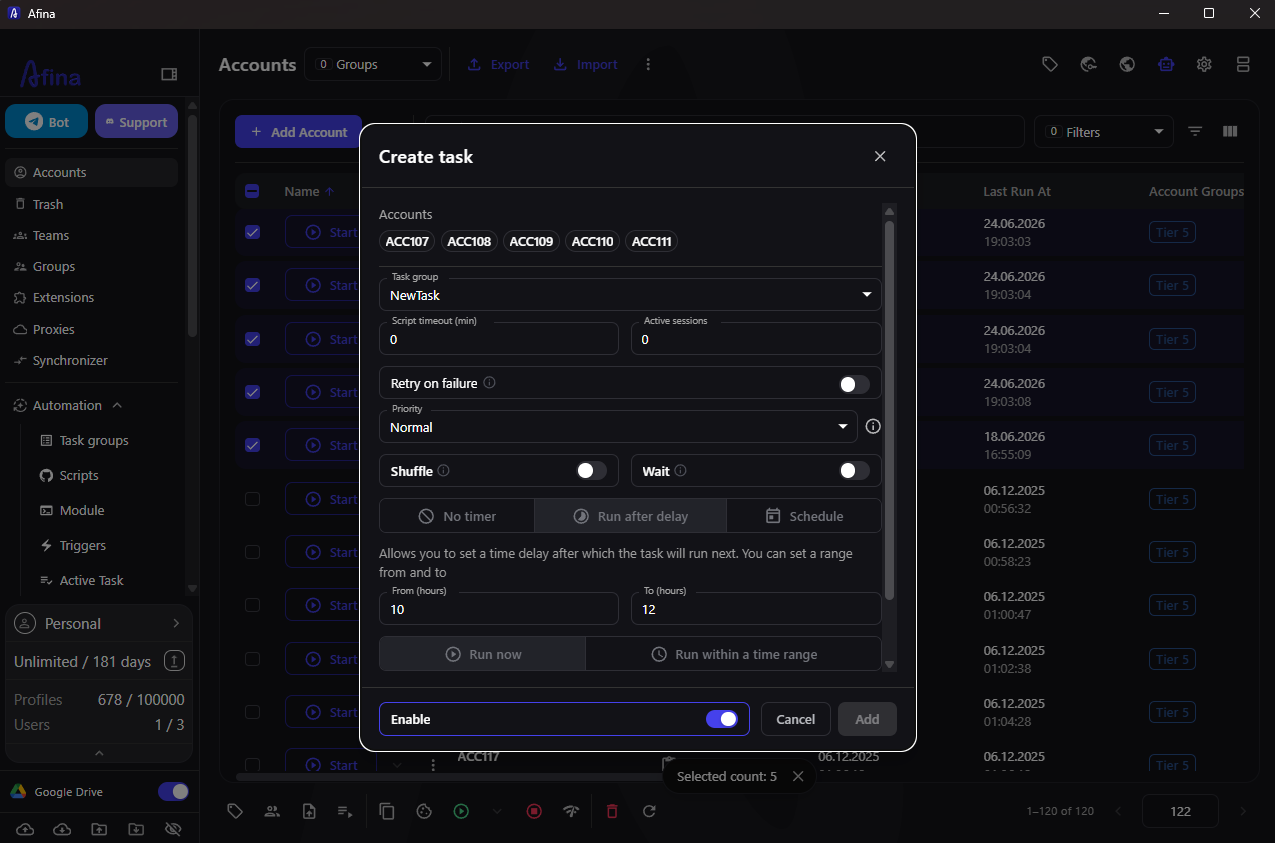
AI-assisted workflows کے لیے Afina کا MCP server ایسے tools فراہم کرتا ہے جو accounts منظم کر سکتے ہیں، automation modules چلا سکتے ہیں اور CDP کے ذریعے browser sessions کو control کر سکتے ہیں۔ agent انہی Afina tools کے ذریعے کام کرتا ہے جو اسے دستیاب ہوں۔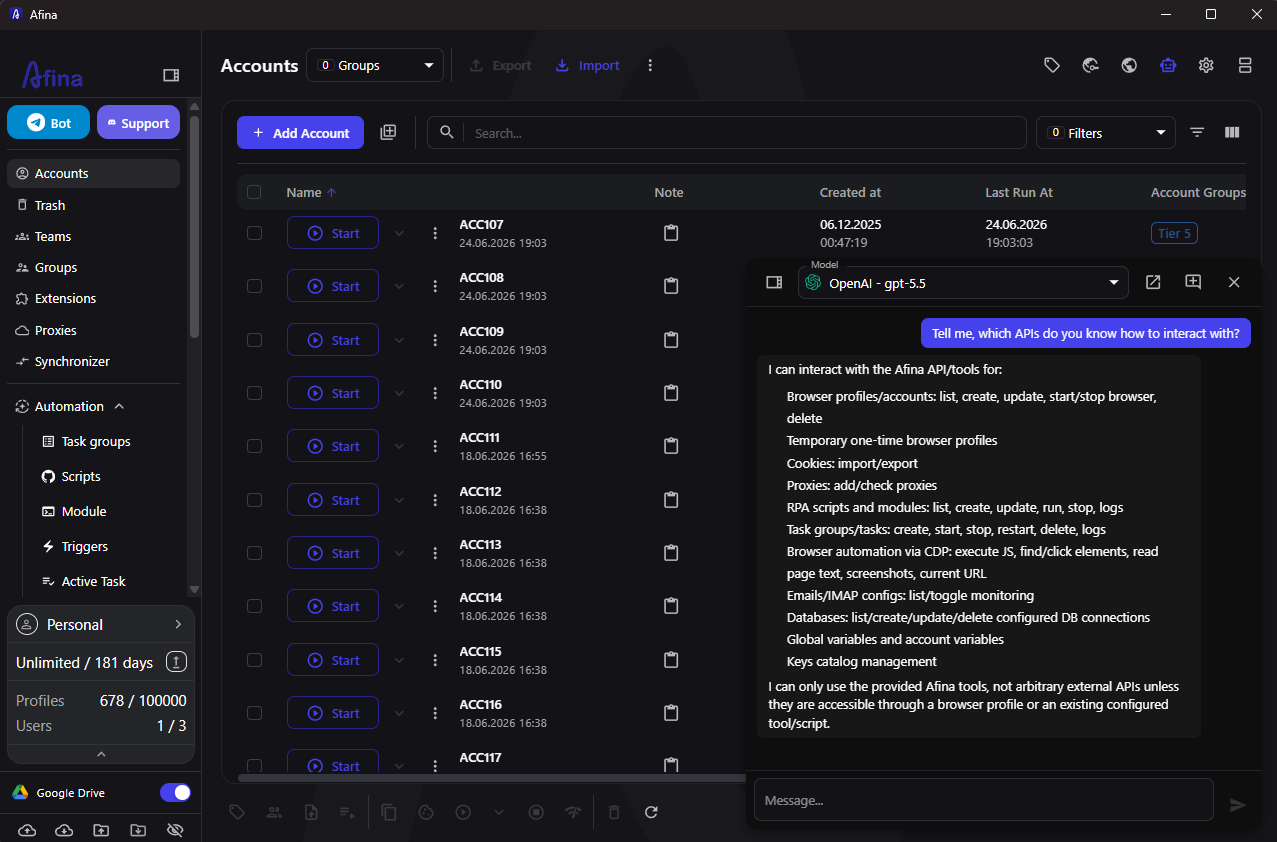
حساس اکاؤنٹ ڈیٹا اور variables کو AES-256-CBC کے ذریعے local طور پر encrypt کیا جاتا ہے۔ Access کے لیے local key file اور master password دونوں درکار ہوتے ہیں۔ اگر profiles Google Drive کے ذریعے sync ہوں تو cloud copy بھی encrypted رہتی ہے اور صرف matching key file اور password سے کھل سکتی ہے۔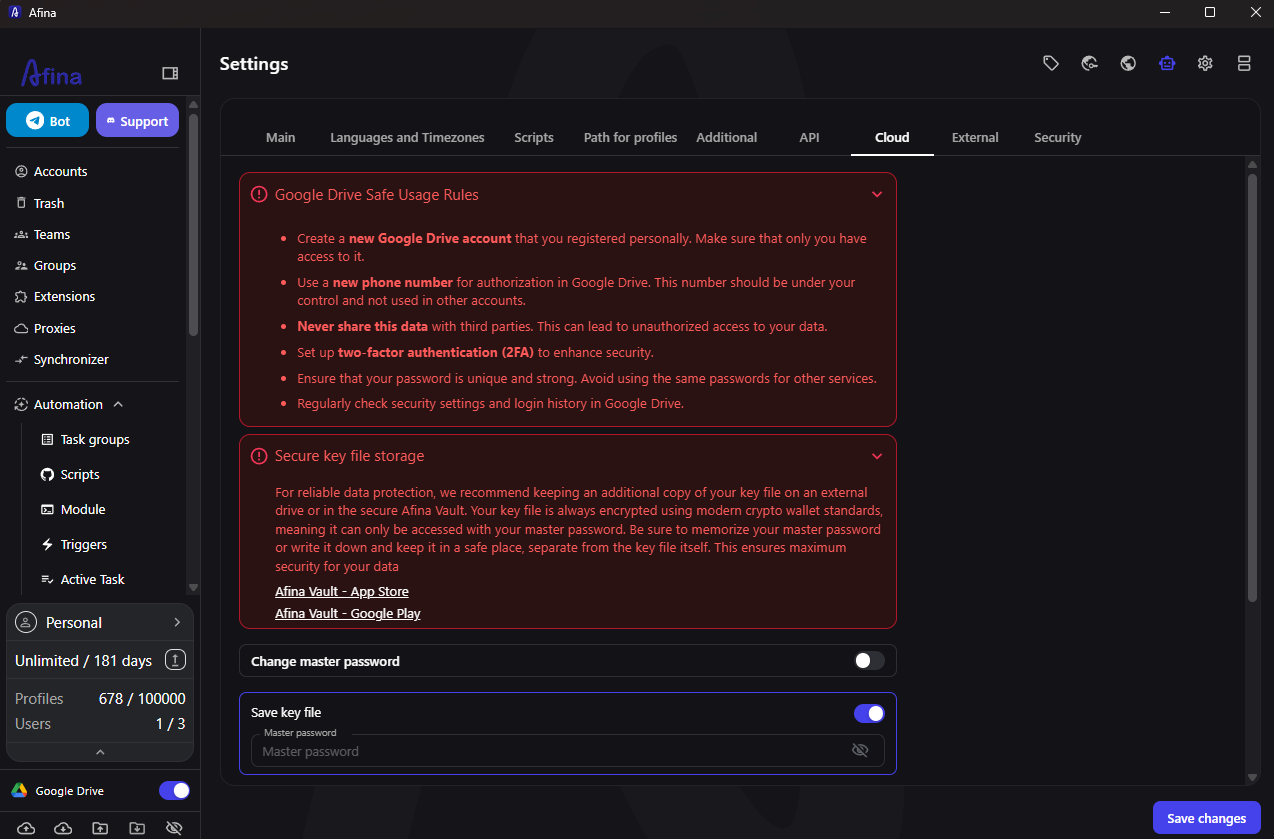
وہ behavioral layer جسے زیادہ تر سیٹ اپ بھول جاتے ہیں
تکنیکی آئسولیشن اکاؤنٹ کے رویے کو کور نہیں کرتی۔ اینٹی فراڈ سسٹمز وقت کے ساتھ سرگرمی کے پیٹرنز کا بھی جائزہ لے سکتے ہیں، نہ کہ صرف ایک درخواست کی ویلیوز کا۔
رویے سے متعلق سگنلز میں ایکشن کی رفتار، مختلف پروفائلز پر بیک وقت سرگرمی اور میکانکی طور پر دہرائے گئے سیشنز شامل ہو سکتے ہیں۔ ایک ایسا pool جو ایک ہی وقت میں ایک جیسے steps کرتا ہے، خودکار لگ سکتا ہے۔ کسی ایک پروفائل کے اندر activity history اور timing بھی اہم ہے۔
Task groups خودکار runs کو time windows میں تقسیم کر سکتے ہیں اور parallel sessions محدود کر سکتے ہیں۔ Synchronizer کا مقصد مختلف ہے: یہ Main window سے actions کو اس session کے لیے منتخب browser windows میں دہراتا ہے۔ اسے صرف تب استعمال کریں جب جان بوجھ کر repetition واقعی ضروری ہو۔
ایک ہی وقت میں متعدد پروفائلز پر یکساں actions سے بچیں
زیادہ اہم activity سے پہلے نئے اکاؤنٹس کو وقت دیں
automation runs کو bursts کے بجائے schedules میں تقسیم کریں
pool میں پروفائلز کے درمیان کچھ قدرتی variation برقرار رکھیں
فنگرپرنٹ consistency device-level correlation کو حل کرتی ہے۔ Session behavior ایک الگ risk رہتا ہے۔
ایک عملی چیک لسٹ
ان checks کو ایک وقتی setup کے بجائے routine maintenance سمجھیں۔ اسکیل کرنے سے پہلے تصدیق کریں کہ ہر پروفائل قابلِ گریز overlap کو محدود کرتا ہے۔
ہر پروفائل کے اپنے isolated cookies، cache اور storage ہیں
فنگرپرنٹ ہر session میں نئے random values کے بجائے ایک valid، stable configuration استعمال کرتا ہے
ٹائم زون اور زبان host machine کے بجائے proxy region کے مطابق ہیں
WebRTC یا تو UDP-capable SOCKS5 proxy کے ذریعے route ہوتا ہے یا disabled ہے
آٹومیشن واضح bursts کے بجائے measured shifts میں چلتی ہے
یہ checks قابلِ گریز تکنیکی correlation کم کرتے ہیں، مگر کوئی بھی براؤزر اس بات کی ضمانت نہیں دے سکتا کہ پلیٹ فارم اکاؤنٹس کو link یا restrict نہیں کرے گا۔
براؤزر فنگرپرنٹ کو الگ کرنا خطرے کا صرف ایک حصہ حل کرتا ہے۔ ایک ہی کارڈ یا اکاؤنٹ سے جڑی payment methods بھی آسانی سے مختلف platforms پر آپ کی operations کو link کر سکتی ہیں۔ Pay2.House media buying اور multi-account workflows کے لیے بنائے گئے virtual cards جاری کرتا ہے، flexible BIN selection اور بڑے advertising platforms پر high approval rates کے ساتھ۔ ہر card الگ سے، چند منٹوں میں provision کیا جا سکتا ہے، جس سے payment activity بھی آپ کے browser profiles جتنی ہی isolated رہتی ہے۔ Afina جس payment-level gap کو cover نہیں کرتا اسے بند کرنے کے لیے Pay2.House آزمائیں۔
FAQ
میرے اکاؤنٹس مختلف پراکسیز کے باوجود کیوں link ہو جاتے ہیں؟
پراکسی network address بدلتا ہے مگر browser fingerprint کو replace نہیں کرتا اور نہ ہی stored state صاف کرتا ہے۔ Shared fingerprint values، WebRTC exposure یا باقی رہ جانے والی cookies اب بھی پروفائلز کو correlate کر سکتی ہیں۔ Profile isolation اور ایک مستحکم، اندرونی طور پر consistent fingerprint ان overlaps کو کم کرتے ہیں۔
کیا ایک extension fingerprint چھپانے کے لیے کافی ہے؟
شاذ و نادر ہی۔ Extensions اکثر صرف چند exposed values بدلتے ہیں جبکہ دوسرے hardware اور rendering signals unchanged رہتے ہیں۔ اگر بدلی ہوئی values browser core یا operating system سے متصادم ہوں تو یہ mismatch خود detection signal بن سکتا ہے۔
سب سے زیادہ نظر انداز ہونے والا ڈیٹا لیک کون سا ہے؟
WebRTC IP exposure کا عام ذریعہ ہے کیونکہ proxy configured ہونے کے باوجود یہ الگ network path استعمال کر سکتا ہے۔ UDP-capable SOCKS5 proxy اس traffic کو route کر سکتا ہے؛ ورنہ Afina WebRTC disable کر سکتا ہے۔
کیا Afina میرے اکاؤنٹ کا ڈیٹا محفوظ کرتا ہے؟
Afina حساس account data کو AES-256-CBC کے ذریعے locally encrypted صورت میں store کرتا ہے۔ Access کے لیے local key file اور master password دونوں ضروری ہیں۔ اگر Google Drive sync فعال ہو تو cloud copy بھی encrypted رہتی ہے اور اسے انہی credentials کی ضرورت ہوتی ہے۔

 Telegram
 Email
رائے شیئر کرنے والے پہلے بنیں!
ہم آپ کی فیڈ بیک کو قدر کی نگاہ سے دیکھتے ہیں — اپنی رائے شیئر کریں۔